Agentes de IA precisam de limites — onde MIT Sloan e BCG traçam a fronteira da delegação autônoma
Um agente de IA aprova sozinho um desconto de 40% para reter um cliente corporativo. A margem da operação despenca. O gestor comercial descobre tarde demais que o sistema interpretou "reter a qualquer custo" de forma literal — e a empresa perdeu R$ 180 mil em uma única negociação. O caso aconteceu em uma distribuidora brasileira de TI no segundo semestre de 2025 e ilustra o que a quinta edição da pesquisa MIT Sloan Management Review e Boston Consulting Group (2026) chama de "zona de risco da autonomia mal calibrada".
O levantamento ouviu 3.200 executivos em 28 países e mapeou onde empresas estão delegando decisões para agentes de IA — e onde deveriam parar. A conclusão central: 61% das organizações que já operam com agentes autônomos não definiram limites claros de atuação. O resultado são decisões tecnicamente corretas, mas estrategicamente desastrosas.
O problema não é técnico — é de governança
A pesquisa identificou que o principal obstáculo na adoção de agentes não está na capacidade dos modelos, mas na falta de frameworks de decisão. Empresas delegam tarefas sem mapear cenários-limite: o que acontece quando o agente encontra uma situação ambígua? Quem responde se a decisão autônoma gerar prejuízo ou exposição legal?
Segundo o relatório, apenas 22% das empresas que usam agentes possuem políticas formais de "handoff" — o momento em que o sistema deve escalar a decisão para um humano. Na prática, isso significa que a maioria opera no improviso: o agente decide até dar errado, e só então a empresa reage.
Um exemplo citado no estudo vem do setor financeiro europeu: um agente de crédito aprovava operações dentro de parâmetros técnicos corretos, mas ignorava sinais qualitativos de risco reputacional. Resultado: cinco clientes aprovados estavam sob investigação por lavagem de dinheiro. A falha não foi do modelo — foi da ausência de critérios humanos na calibragem.
Onde traçar a linha: o framework de decisão proposto
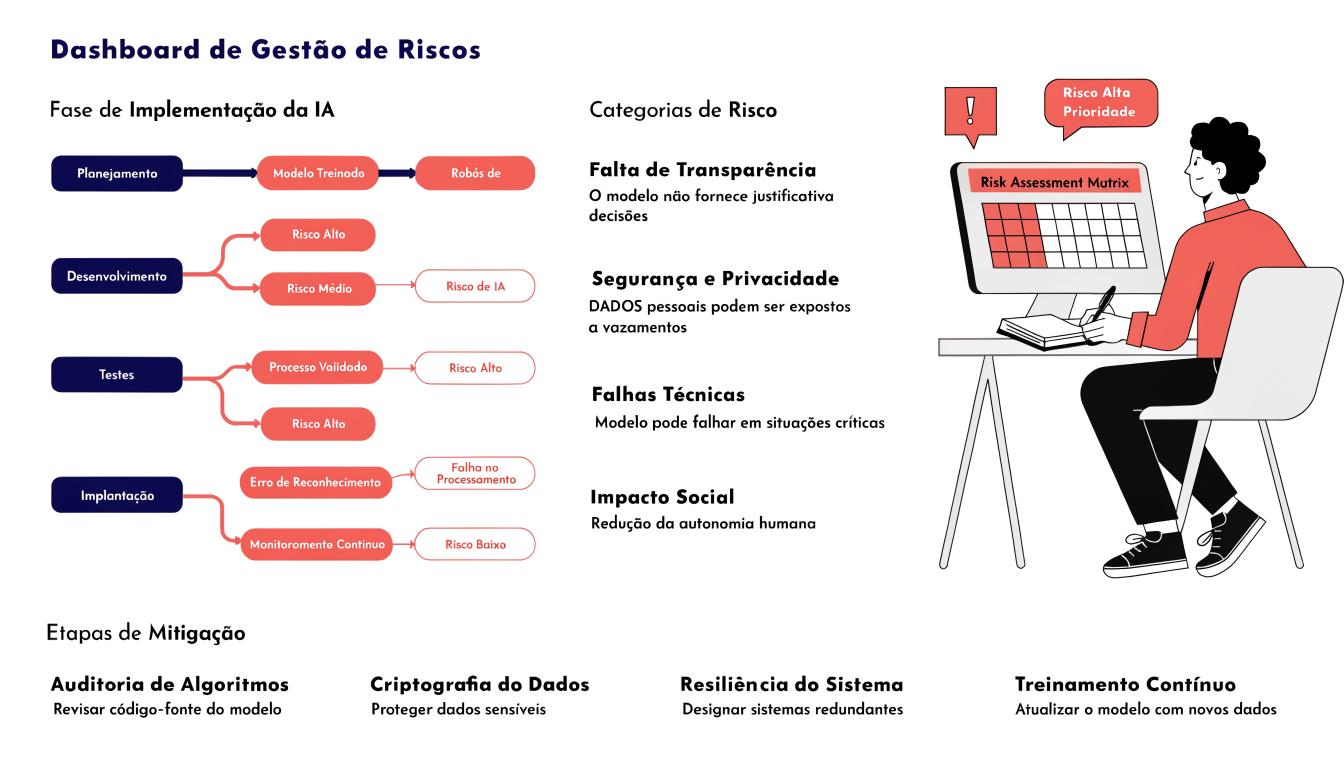
O estudo propõe três camadas de delegação que ajudam a reduzir a resistência à mudança tecnológica ao tornar os limites explícitos:
**Decisões de baixo impacto e alta frequência** — agentes podem operar com autonomia total. Exemplos: triagem de chamados, agendamento, respostas padrão a dúvidas recorrentes. Aqui, o custo do erro é baixo e a velocidade importa mais que a precisão absoluta.
**Decisões de médio impacto com parâmetros claros** — agentes atuam, mas com gatilhos de escalação. Exemplos: aprovação de descontos dentro de margem pré-definida, priorização de demandas com base em SLA, ajustes automáticos de estoque. O sistema decide, mas há limites numéricos rígidos e revisão periódica humana.
**Decisões de alto impacto ou ambiguidade estratégica** — sempre humanas, com suporte de IA. Exemplos: contratações, demissões, mudanças contratuais relevantes, exposição jurídica, decisões que afetam reputação. Aqui, o agente pode sugerir, mas nunca executar sozinho.
O custo real da autonomia sem freios
A pesquisa quantifica o impacto: empresas que operam agentes sem governança clara reportam 3,2 vezes mais incidentes de "decisão tecnicamente correta, mas comercialmente inaceitável" do que aquelas com frameworks definidos. Em termos financeiros, o custo médio de um erro de agente autônomo mal calibrado é estimado em US$ 47 mil por ocorrência — considerando retrabalho, perda de cliente e exposição legal.
No Brasil, o tema ganha relevância com a entrada em vigor de regulações sobre uso de IA em decisões automatizadas. Empresas que delegam sem rastreabilidade enfrentam risco regulatório crescente — especialmente em setores como crédito, saúde e recursos humanos.
Como implementar IA com autonomia responsável
Se a sua empresa já opera com agentes de IA em algum processo, vale perguntar: você sabe exatamente onde o sistema pode decidir sozinho e onde precisa pedir ajuda? Existe um documento que descreve os limites — ou a calibragem é intuitiva, ajustada conforme os erros aparecem?
Para quem está começando a implementar IA na empresa, a recomendação do estudo é inverter a lógica: em vez de delegar tudo e corrigir depois, comece mapeando as decisões que você *nunca* quer automatizar. O que sobra no meio pode ser delegado com gatilhos claros. A autonomia responsável não é sobre dar liberdade máxima ao sistema — é sobre saber exatamente onde ele deve parar e quando a decisão precisa de contexto humano que nenhum modelo consegue capturar sozinho.